Cyberattaques : les bonnes pratiques à adopter pour éviter d’en être victime
Les cyberattaques ne visent pas que les grandes organisations : les particuliers et les homelabs sont aussi concernés. Voici les réflexes que j’applique chez moi, et ceux que je dois encore corriger.
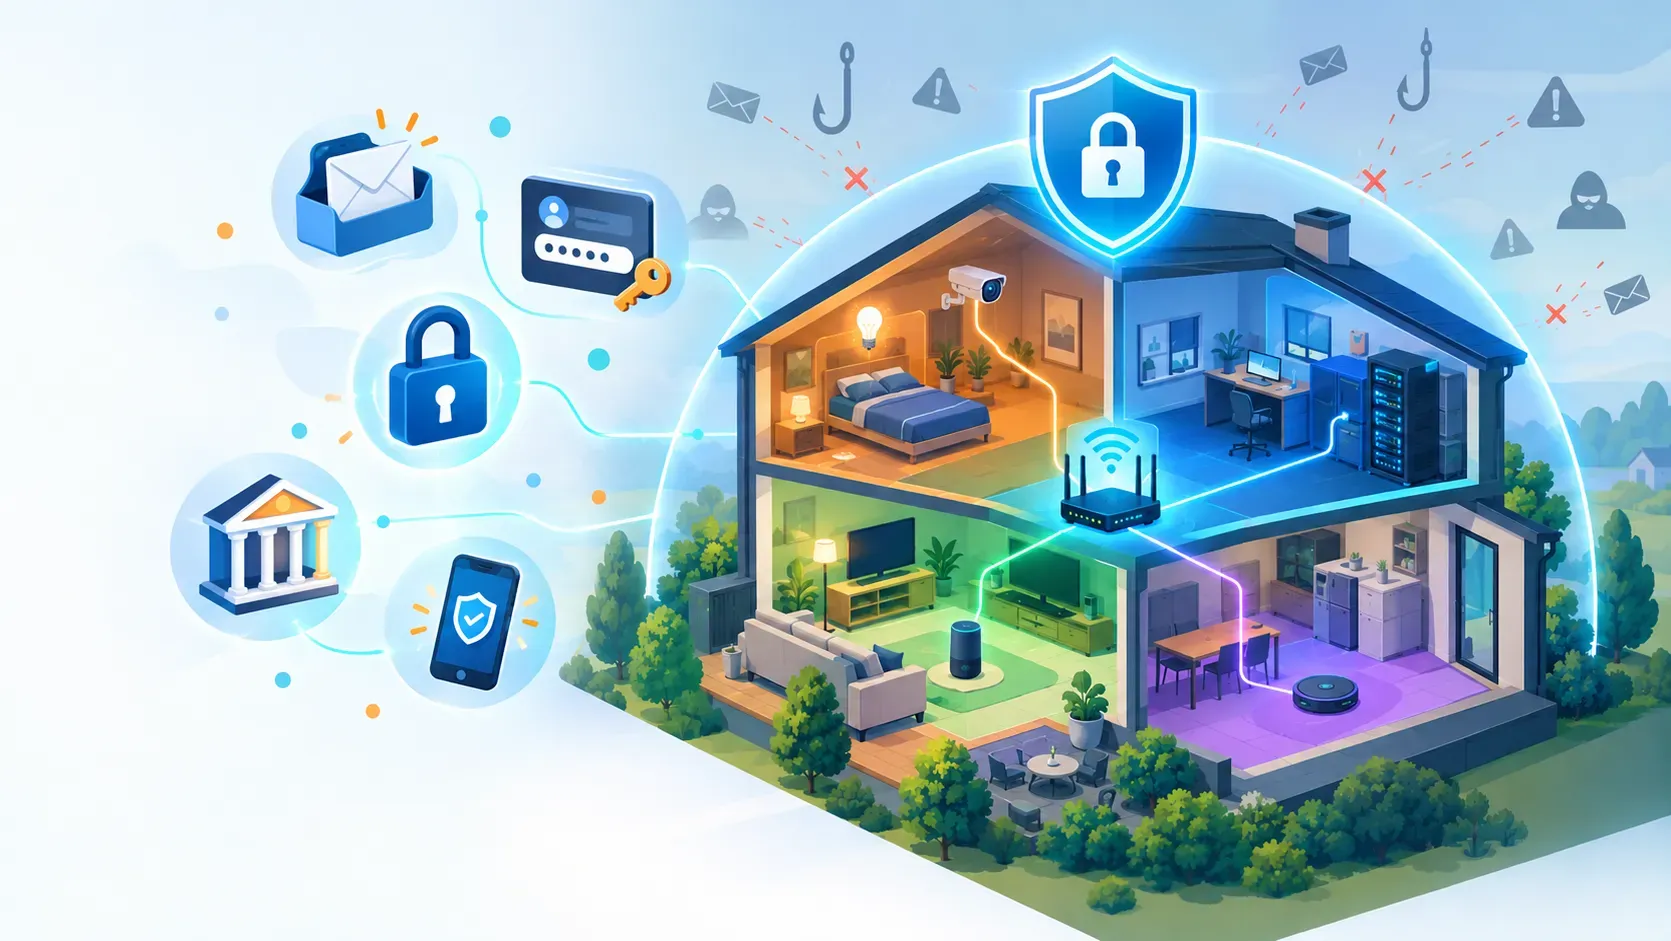
Hôpitaux, collectivités, grandes entreprises, administrations, mais aussi particuliers : les cyberattaques touchent tout le monde, et aucune cible n’est trop petite pour les attaquants. Pourtant, la plupart de ces attaques démarrent de façon très banale : un mot de passe réutilisé, une machine pas à jour, un service exposé sur Internet « juste pour tester ». Exactement ce qu’on trouve aussi chez nous, dans une maison connectée ou un homelab.
Voici ce que j’applique (ou que je m’efforce d’appliquer) à la maison. Pas besoin de prévoir un budget ni d’avoir un diplôme en informatique ou en cybersécurité : il vous faut juste être méthodique, et avoir un peu de temps libre.
1. Un gestionnaire de mots de passe, et un mot de passe unique par service
C’est la base, et c’est ce qui paie le plus. Quand un site se fait pirater, les identifiants fuités sont testés sur tous les autres services. Si vous utilisez le même mot de passe partout, une seule fuite suffit.
La solution : un gestionnaire de mots de passe. Bitwarden convient très bien, et si vous aimez garder la main sur vos données, Vaultwarden s’héberge facilement chez soi. Il génère des mots de passe longs et uniques, et vous n’avez à retenir qu’une seule phrase de passe : celle du coffre. Choisissez-la longue, et pas une variante de ce que vous utilisez ailleurs.
Pour savoir si vous êtes déjà concerné par une fuite, passez vos adresses mail sur Have I Been Pwned.
2. L’authentification à deux facteurs, partout où c’est possible
Un mot de passe seul ne suffit plus. Activez la double authentification en priorité sur :
- votre messagerie (c’est la clé de tous vos autres comptes via « mot de passe oublié »)
- votre gestionnaire de mots de passe
- vos comptes bancaires et administratifs
- vos services d’administration (hébergeur, registrar de votre domaine, Cloudflare, etc.)
Classement de la plus robuste à la moins robuste : clé physique ou passkey, application TOTP (Aegis, 2FAS, ou directement Bitwarden…), puis SMS. Le SMS vaut mieux que rien, mais c’est le maillon faible : à éviter dès qu’une alternative existe.
Pratique, mais gardez en tête qu’un TOTP stocké dans le même coffre que le mot de passe ne fait plus vraiment deux facteurs distincts. Pour vos comptes les plus sensibles, préférez une application séparée ou une clé physique.
Gardez aussi les codes de secours dans un endroit sûr, hors ligne. Se retrouver bloqué hors de son propre compte arrive plus souvent qu’on ne le pense.
3. Les mises à jour : ennuyeuses, mais indispensables
Une grande partie des intrusions exploite des failles dont le correctif existe depuis des semaines, voire des mois. Concrètement :
- activez les mises à jour automatiques sur vos postes, smartphones et sur la box ou le routeur
- mettez à jour le firmware de vos équipements réseau (switchs, points d’accès, caméras)
- sur vos serveurs Linux, activez les mises à jour de sécurité automatiques
- sur vos conteneurs Docker, surveillez les images : un conteneur qui n’a pas été reconstruit depuis plusieurs mois, voire plusieurs années, embarque autant de failles non corrigées.
Et, point souvent oublié : désinstallez ou éteignez ce que vous n’utilisez plus. Un vieux service oublié dans un coin est une porte d’entrée que personne ne surveille.
4. Des sauvegardes qui existent… et que vous avez testées
Face à un ransomware, la sauvegarde est votre dernière ligne de défense. La règle 3-2-1 reste la référence :
- 3 copies de vos données
- sur 2 supports différents
- dont 1 hors site (ou au moins déconnectée)
Deux pièges à éviter. D’abord, une sauvegarde qui reste branchée en permanence à votre ordinateur (un disque externe jamais débranché, par exemple) sera chiffrée en même temps que le reste par un ransomware. Gardez donc une copie isolée. Ensuite, une sauvegarde qui n’a jamais été restaurée n’est pas une vraie sauvegarde : testez la restauration d’un fichier, puis d’une VM entière. Mieux vaut le découvrir un dimanche tranquille que le jour de la panne.
Si vous utilisez Proxmox, les sauvegardes vers un stockage distinct (idéalement sur une autre machine) sont un excellent point de départ.
5. Ne rien exposer sur Internet sans réfléchir
Ouvrir un port sur le routeur pour accéder à son interface depuis l’extérieur est tentant. C’est aussi ce que les scanners automatiques cherchent en permanence, et ils trouvent vite : quelques minutes suffisent après l’ouverture d’un port.
Mes règles :
- Pour accéder à vos services à distance, passez par un VPN (WireGuard, ou une solution comme Tailscale) plutôt que d’ouvrir des ports.
- Si un service doit absolument être public, placez-le derrière un reverse proxy avec HTTPS, une authentification forte, et idéalement un outil de blocage comme CrowdSec (que je compte mettre en place prochainement, ce qui fera l’objet d’un article dédié).
- Ne laissez jamais une interface d’administration (Proxmox, UniFi, Portainer, etc.) accessible directement depuis Internet.
Côté SSH, abandonnez le mot de passe au profit de la clé :
bash
# Génération d'une clé moderne sur votre poste
ssh-keygen -t ed25519 -C "guillaume@mon-poste"

# Copie de la clé publique vers le serveur
ssh-copy-id utilisateur@mon-serveur
Une fois la connexion par clé validée (testez avant de fermer votre session actuelle !), désactivez les mots de passe dans /etc/ssh/sshd_config :
text
# Authentification par mot de passe désactivée
PasswordAuthentication no
# Connexion directe en root interdite
PermitRootLogin no
Puis rechargez le service SSH (sudo systemctl reload ssh sur Debian/Ubuntu).
6. Cloisonner son réseau
Votre aspirateur connecté, votre prise « made in je ne sais où » et votre NAS n’ont pas à partager le même réseau. Si l’un des objets est compromis, il ne doit pas pouvoir accéder au reste.
Avec UniFi, la mise en place est accessible : un VLAN (ou un réseau invité isolé) pour les objets connectés, un autre pour les invités, un pour les serveurs et un pour vos appareils de confiance. Ensuite, quelques règles de pare-feu : les objets IoT n’ont pas accès au réseau des serveurs, et quand ils peuvent fonctionner en local, on leur bloque aussi l’accès à Internet. Certains sont particulièrement bavards avec leur cloud propriétaire, et couper cette communication limite à la fois les fuites de données et la surface d’attaque.
Segmenter le réseau et maîtriser les flux demande un peu de travail au départ, mais cela change radicalement l’ampleur des dégâts en cas de pépin.
7. Le phishing : le premier vecteur, et le plus humain
Le meilleur pare-feu du monde ne sert à rien si quelqu’un clique sur le mauvais lien. Quelques réflexes simples :
- Méfiez-vous de l’urgence : colis bloqué, compte suspendu, amende à payer sous 24 h. C’est le ressort principal des arnaques.
- Ne cliquez pas depuis le message : tapez vous-même l’adresse du site, ou passez par votre application habituelle.
- Vérifiez l’adresse réelle de l’expéditeur et le domaine du lien (survolez-le avant de cliquer).
- Aucun service sérieux ne vous demandera votre mot de passe ou un code de validation par mail, SMS ou téléphone.
En cas de doute, ne répondez pas et vérifiez par un autre canal.
8. Appliquer le moindre privilège
Ne travaillez pas tous les jours avec un compte administrateur. Sur vos machines, utilisez un compte standard au quotidien et élevez vos droits uniquement quand c’est nécessaire. Sur vos services, créez des comptes distincts avec les droits strictement requis : un jeton d’API qui ne sert qu’à lire n’a pas besoin de pouvoir écrire.
C’est valable aussi pour les accès partagés : si quelqu’un de la famille n’a plus besoin d’un accès, retirez-le.
9. L’IA : un accélérateur pour vous, et pour les attaquants
L’IA a changé la donne en quelques mois. Ce qui demandait des jours de développement ou de lecture de documentation se fait maintenant en quelques minutes : un script, une petite appli perso, un docker-compose complet. C’est génial pour nos projets. Mais ça vaut aussi pour ceux qui nous veulent du mal.
Du côté des attaquants, le mail de phishing bourré de fautes, c’est terminé. Les messages sont maintenant bien écrits, personnalisés, et la voix peut être clonée à partir de quelques secondes d’enregistrement. Ne comptez plus sur l’orthographe pour repérer une arnaque : l’urgence, la demande inhabituelle et le canal utilisé restent les vrais signaux.
Du côté de vos projets perso, le piège est de faire confiance à du code qu’on n’a pas lu. Une application générée par IA qui « marche » n’est pas forcément sûre : secrets écrits en dur, ports ouverts par défaut, dépendances dont vous n’avez jamais entendu parler, droits trop larges pour que « ça passe ». Quelques garde-fous :
- relisez ce qui est généré, surtout tout ce qui touche à l’authentification, aux fichiers et au réseau
- faites auditer le code, côté sécurité, par l’IA qui l’a développé, puis par une autre : chacune a ses angles morts, et ce qu’une IA laisse passer, une autre le repère souvent
- ne collez jamais de mots de passe, clés d’API ou jetons dans un prompt, et gardez vos secrets dans un fichier
.envqui ne finit pas dans un dépôt Git - testez d’abord dans un environnement isolé (une VM ou un LXC dédié) plutôt que sur la machine qui héberge tout le reste
- ce n’est pas parce qu’une appli perso fonctionne qu’elle doit être exposée sur Internet : retour au point 5
Donner à une IA un accès à un serveur est très tentant : elle diagnostique, corrige, configure à votre place. Mais vous lui confiez des droits, donc le principe du moindre privilège s’applique aussi à elle :
- un compte dédié, jamais root, avec uniquement les droits dont elle a besoin
- une clé ou un jeton propre à cet usage, que vous pouvez révoquer d’un geste
- un snapshot ou une sauvegarde avant de la laisser travailler, et pas en production pour commencer
- une validation de votre part avant toute commande destructrice ou irréversible
- un œil sur les journaux de ce qu’elle a exécuté
Dernier point, plus subtil : une IA qui lit des pages web, des fichiers ou des logs peut tomber sur des instructions cachées dans ce contenu (c’est ce qu’on appelle l’injection de prompt) et les suivre. Plus ses accès sont larges, plus c’est risqué.
10. Et si je me fais quand même avoir ?
Même en appliquant tout ça, le risque zéro n’existe pas. Si vous pensez avoir été compromis, voici les premiers réflexes :
- Déconnectez la machine concernée du réseau (sans l’éteindre si possible, pour conserver des traces).
- Changez les mots de passe depuis un autre appareil sain, en commençant par la messagerie, et révoquez les sessions actives.
- Restaurez depuis une sauvegarde saine plutôt que d’essayer de « nettoyer » à la main.
- Signalez et demandez de l’aide sur cybermalveillance.gouv.fr, qui propose un diagnostic et la mise en relation avec des prestataires. En cas de fraude bancaire, contactez immédiatement votre banque.
Mon retour d’expérience
Je vais être honnête : la cybersécurité, c’est mon métier, et je ne suis pas toujours le bon élève. Ces conseils, je les connais par cœur, et pourtant il m’arrive de les appliquer moins rigoureusement chez moi qu’au travail. Écrire cet article, c’est aussi un peu me retrousser les manches.
Là où je me suis le plus investi, c’est la sensibilisation de mon entourage. Je répète ces mêmes conseils à ma famille, à mes amis et à mes connaissances, et je leur mets à disposition mon instance Vaultwarden pour qu’ils gèrent leurs mots de passe. C’est le geste qui change le plus de choses avec le moins d’effort : on ne demande à personne de devenir expert, juste de ne plus réutiliser le même mot de passe partout.
Mon vrai chantier, ce sont les services que j’héberge. Certains sont encore exposés sur Internet alors qu’ils n’ont rien à y faire. J’utilise déjà Tailscale, que je trouve très pratique, mais je dois étendre son usage pour y rapatrier tout ce qui n’a pas besoin d’être public. C’est exactement le point 5 de cet article, et je me le dis aussi à moi-même.
Et si vous ne deviez retenir qu’une chose : testez vos sauvegardes ! Une sauvegarde qui n’a jamais été restaurée, c’est un espoir, pas une sauvegarde.
Et vous, quelles sont vos pratiques ? Dites-moi en commentaires ou sur la communauté Telegram quelles sont vos habitudes ou les réflexes qui vous ont déjà sauvé la mise.